
🧾 Códigos QR: cómo una imagen aparentemente inofensiva puede dirigir a una estafa
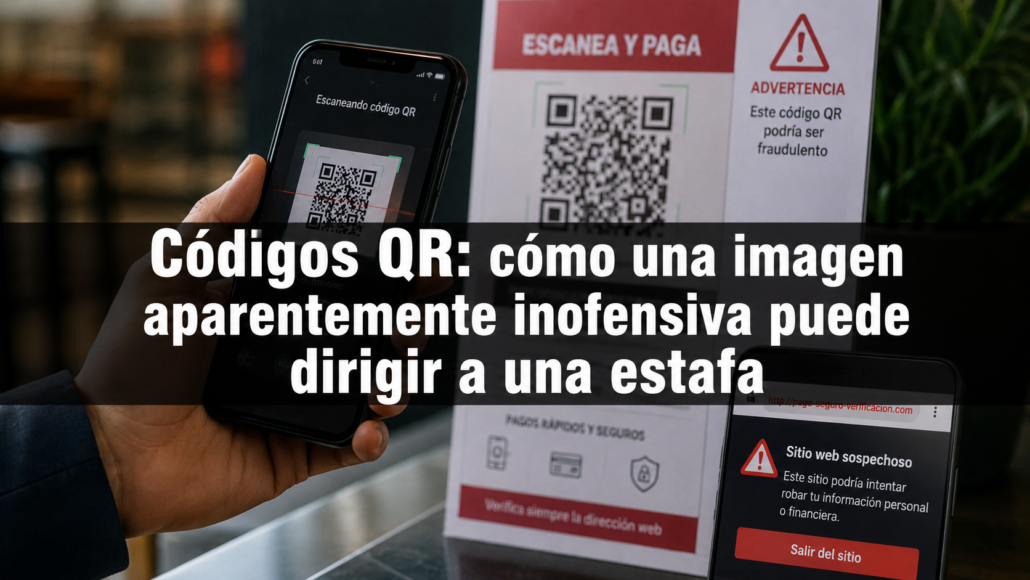
Los códigos QR se incorporaron a menús, entradas, estacionamientos, medios de pago, carteles y trámites. Su principal ventaja también representa su mayor riesgo: permiten abrir un enlace sin escribirlo y sin ver claramente, antes de escanear, cuál es el destino.
Un código malicioso puede dirigir a una página falsa que imita a un banco, una empresa de servicios, una plataforma de pagos o un sitio oficial. Allí se le pide al usuario que ingrese una contraseña, datos personales o información de su tarjeta. También puede intentar iniciar una descarga o convencer a la persona de instalar una aplicación.
El engaño funciona porque el QR suele percibirse como un elemento confiable. Sin embargo, el código no garantiza quién lo creó ni qué contenido existe detrás. Incluso un cartel legítimo puede ser cubierto con una etiqueta adhesiva que lleve a otro sitio. La Comisión Federal de Comercio de Estados Unidos advierte que los códigos QR pueden ocultar enlaces a sitios falsos o descargas maliciosas y recomienda revisar la dirección antes de abrirla.
Las situaciones de mayor riesgo suelen combinar tres elementos: urgencia, apariencia oficial y solicitud de datos. Por ejemplo, un mensaje que anuncia una multa, una deuda, la suspensión de una cuenta o un premio puede incluir un QR para “resolver el problema ahora”. Esa presión busca evitar que la víctima analice la situación.
Antes de escanear, conviene adoptar estas medidas:
• Revisar si el código fue pegado encima de otro.
• Confirmar quién lo publicó.
• Leer la dirección que muestra el celular antes de abrirla.
• Desconfiar de dominios con errores o nombres extraños.
• No ingresar credenciales desde un QR inesperado.
• Acceder manualmente a la aplicación o web oficial.
• Evitar instalar archivos o aplicaciones desde ese enlace.
• Activar autenticación en dos pasos en las cuentas importantes.
Si se ingresaron datos en una página sospechosa, hay que cambiar la contraseña desde el sitio oficial, cerrar sesiones abiertas, revisar movimientos y avisar a la entidad involucrada.
El código QR no es peligroso por sí mismo. El riesgo está en confiar automáticamente en el destino. En seguridad digital, la comodidad nunca debería reemplazar la verificación.

